


 Iratkozzon fel hírlevelünkre


 Itt állíthatja be, hogy a Google keresőben elsők között legyen az Origo.hu
Újabb trükköt eszeltek ki a kiberbűnözők a gyanútlan áldozatok megkopasztására. Ezúttal a TAJ-kártyákra hivatkozva indult csalási hullám: a bűnözők az okmány megújítására felszólító üzenetet küldenek, amely egy hamis weboldalra irányítja az embereket. A végső cél a bankkártyaadatok megszerzése.

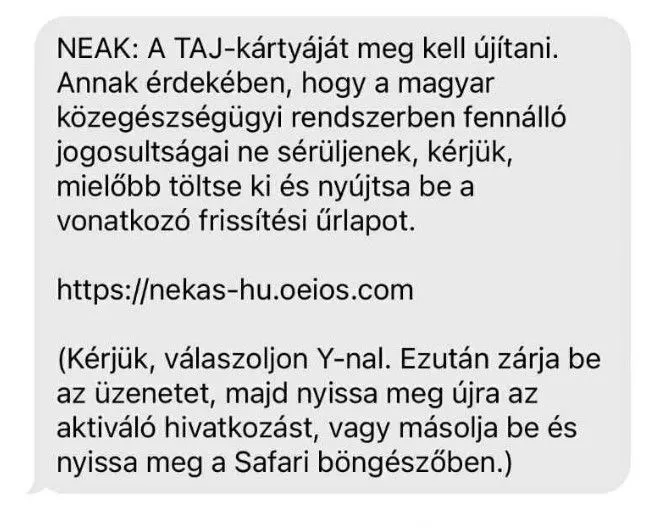
A Nemzetbiztonsági Szakszolgálat Nemzeti Kiberbiztonsági Intézete újabb csalásra figyelmeztet. Ezúttal a Nemzeti Egészségbiztosítási Alapkezelő (NEAK) nevével élnek vissza a bűnözők, akik a NEAK nevében küldenek rövid szöveges üzeneteket (SMS) a gyanútlan áldozatok telefonjára – adta hírül a Beol.hu.
Fotó: Schutterstock
TAJ-kártya-csalás: erre kell odafigyelni
A szöveges üzenet arról szól, hogy a TAJ-kártya megújítására szólít fel a NEAK - ám ezeket az üzeneteket minden esetben csalók küldik. Az SMS egy linket is tartalmaz, amely hamis honlapra irányítja az áldozatokat. Jobban megnézve a domainnevet kiderül: ez csak egy nevében és külsejében hasonló oldal, mint amit a NEAK használ.
Fotó: nki.gov.hu
Senkinek nem javasoljuk, hogy megnyissa az üzenetben látható linket! Ám aki mégis megteszi, az az oldalon található „Folytatás a frissítéssel” gombra kattintva egy űrlapra jut, ahol a bűnözők elkérik a személyes adatait, amelyekkel később még számos módon visszaélhetnek. A következő lépés, hogy arra kéri a gyanútlan felhasználót a rendszer, hogy fizessen 1,80 eurónyi díjat a bankkártyával. Ennek lényege, hogy a bűnözők megszerezzék a kártyaadatainkat, majd leemeljenek egy nagyobb összeget a számláról.
Ha ez megtörténik, a csalás már tulajdonképpen sikeres volt. A fizetés után a támadók a tranzakció megerősítését kezdeményezik a mobilbankunkban, majd végül a weboldal „Érvénytelen verifikációs kód” hibaüzenetet mutat. Ez csak azért történik, hogy a felhasználó ne gyanakodjon azonnal, higgye azt, hogy technikai hiba történt, miközben rengeteg pénzt utaltak tovább a számlájáról.
A NEAK kiemelte: az ügyfeleik értesítése kizárólag postai kézbesítés útján és az ismert elektronikus csatornákon (magyarorszag.hu) keresztül történik meg a TAJ-kártyával kapcsolatos ügyintézések esetén. A Nemzeti Egészségbiztosítási Alapkezelő nem kezel olyan adatokat, amelyek alapján telefonon vagy SMS-ben értesítést küldene. A csalók által küldött SMS-ben a csatolt link maga a támadás.
A trükkös csalók újabb és újabb módszereket eszelnek ki a gyanútlan áldozatok megkopasztására: nemrég egy olyan férfi csuklóján kattant a bilincs, aki hamis vagy nem létező jegyeket árul focimeccsekre. A férfi 10 millió forintot kaszált. További részletek az Origo.hu korábbi cikkében.
