


 Iratkozzon fel hírlevelünkre


 Itt állíthatja be, hogy a Google keresőben elsők között legyen az Origo.hu
Az Apple javította a hibát, de az autógyártók nem frissítik a szoftvert. Nem tudnak mit tenni a hackelés ellen az autók tulajdonosai.

Idén tavasszal súlyos sebezhetőségekre derült fény az Apple különféle operációs rendszereit futtató eszközökön. A komoly hibák a vezeték nélküli kommunikációra kitalált AirPlay kommunikációs szabványban lapultak, a hackerek támadó kódokat tudtak lefuttatni a támadott eszközökön, ha wifin át vagy Bluetooth segítségével fel tudtak csatlakozni rájuk.
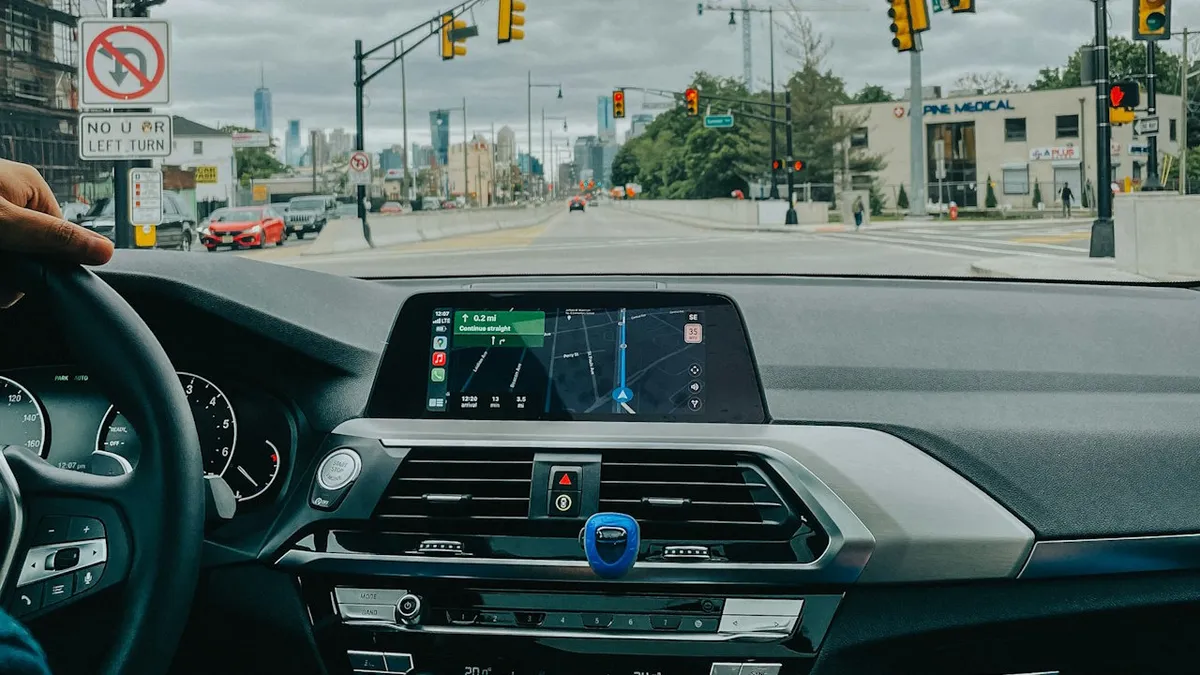
Fotó: Prasad Panchakshari / Unsplash
A sebezhetőségek nem csak az iPhone-okhoz, az iPadekhez, vagy a Mac számítógépekhez hasonló eszközöket érintették, de minden AirPlay protokollt támogató eszközön megtalálhatóak voltak, így például okostévék mellett az Apple CarPlay infotainment rendszerű autók is védtelennek bizonyultak.
Még nem kapnak frissítést a hackelhető autók
A sérülékenységek nyilvánosságra hozásának az idejére az Apple javította a gondokat, azonban a sebezhető eszközökre szoftverfrissítések formájában el kell juttatni ezeket a foltozásokat. A hibákat megtalált Oligo Security biztonsági most felhívta a figyelmet, hogy tudomása szerint négy és fél hónap leforgása alatt egyetlen autógyártó sem adta ki a kocsijaira a megfelelő szoftverfrissítést.
Emiatt mindegyik olyan Apple CarPlay rendszerű autó meghackelhető, amelyik lehetővé teszi, hogy mobilokhoz és laptopokhoz hasonló eszközök PIN megadása nélkül kapcsolódjanak hozzájuk Bluetooth-on.
A kutatók szerint rengeteg ilyen jármű van, és csak akkor szűnik meg a probléma, ha a gyártóik végre kiadják rájuk a sebezhetőségeket megszüntető szoftverfrissítést. Sajnos az autógyártóknál lassan őrülnek a malmok, így nem tudni, hogy mikor kerül végre pont az ügy végére, a kocsik tulajdonosai pedig nem tudnak mit kezdeni a problémával.
Ha szeretne még több érdekes techhírt olvasni, akkor kövesse az Origo Techbázis Facebook-oldalát, kattintson ide!
