


 Iratkozzon fel hírlevelünkre


 Itt állíthatja be, hogy a Google keresőben elsők között legyen az Origo.hu
Három külön csapatnak is sikerült feltörnie a Samsung prémium telefonját a világ egyik legismertebb hackerversenyén. A Pwn2Own Ireland első napján összesen 32 eddig ismeretlen biztonsági rést mutattak be a biztonsági kutatók, és nem csak telefonok kerültek célkeresztbe. A Samsung Galaxy S26 okostelefonnak mindenesetre nehéz napja volt.
 Szóljon hozzá!
A világ egyik legismertebb hackerversenyén alaposan próbára tették a Samsung aktuális csúcstelefonját. A Pwn2Own Ireland 2026 első napján feltörték a Samsung Galaxy S26-ot, mindjárt három külön csapatnak is sikerült ez. A verseny lényege azonban nem az, hogy bűnözők próbálják megszerezni mások adatait. Éppen ellenkezőleg: biztonsági kutatók keresnek eddig ismeretlen vagy még ki nem javított sérülékenységeket valódi eszközökben és szoftverekben, hogy a hibákat még azelőtt kijavíthassák, hogy rosszindulatú támadók kihasználnák őket.
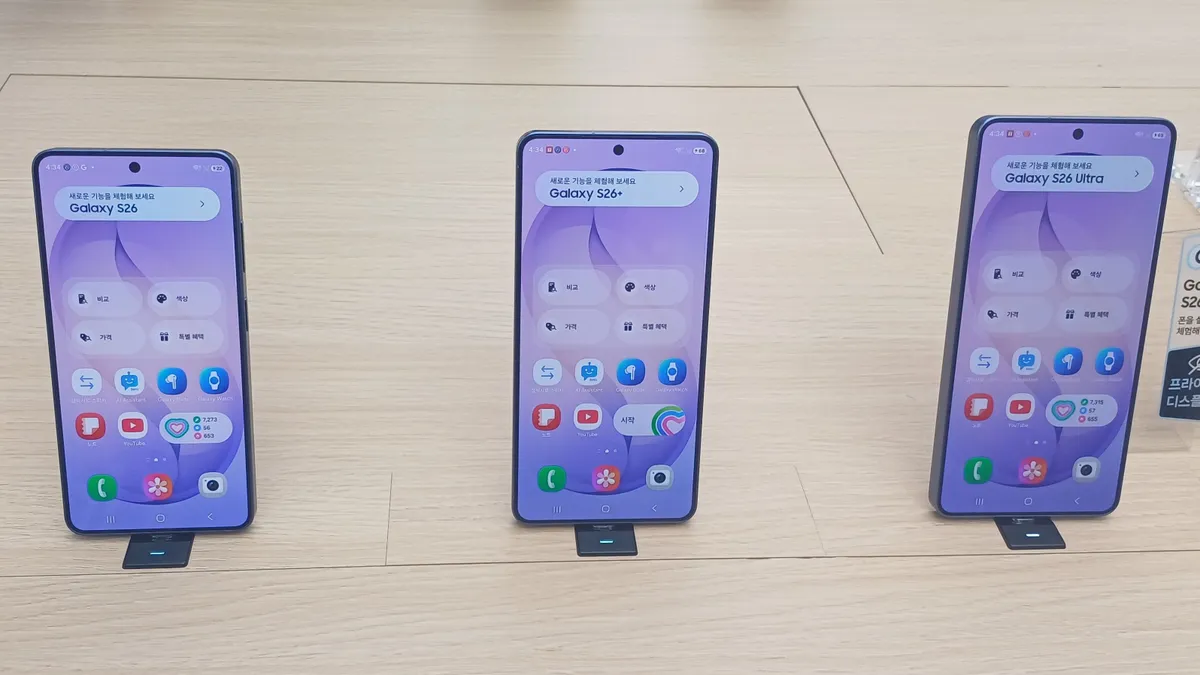
Fotó: Striker9498 / Wikimedia Commons / Public Domain
- A Viettel Cyber Security kutatója négy sérülékenységet kapcsolt össze a telefon feltöréséhez. Ezek közül hármat azonban már ismert a Samsung, így a támadás csak részben számított új felfedezésnek. A kutató így is 31 250 dolláros jutalmat kapott.
- Ezután az Interrupt Labs következett. A csapat szintén négy hibát használt fel a Galaxy S26 elleni támadáshoz. Három sérülékenység ebben az esetben már ismert volt, egy viszont valódi zero-day hiba volt, úgynevezett nulladik napi sérülékenység, vagyis még ki nem javított biztonsági rés. A sikeres támadásért 15 750 dollárt kaptak.
- A harmadik sikeres próbálkozás az Ikotas Labs nevéhez fűződött. Ők ugyancsak négy sérülékenységből álló támadással jutottak be a Galaxy S26-ba. Az alkalmazott hibák közül egyet már ismert a Samsung, de azt még nem javították ki. A csapat 11 ezer dollárt vihetett haza.
Akkor most biztonságos a Samsung Galaxy S26?
A Samsung telefon feltörése és az ebből következő látványos eredmény ellenére nincs ok pánikra.
A versenyt szervező Zero Day Initiative a feltárt hibákat továbbítja a gyártóknak. A cégeknek 90 napjuk van a javítások elkészítésére, mielőtt a ZDI nyilvánosságra hozza a sérülékenységek részleteit.
Ráadásul nem csak a Samsungot támadták, derül ki a Bleeping Computer beszámolójából. A Pwn2Own Ireland első napján a kutatók összesen 32 zero-day hibát mutattak be.
Sikerült többek között feltörniük Philips Hue okosotthon-eszközt, nyomtatókat, egy Sonos Era 300 hangszórót, az Oracle Autonomous AI Database rendszerét, valamint az OpenAI Codexet is.
A Google Pixel 10 ellen indított egyik támadás viszont kudarcba fulladt: a kutatóknak nem sikerült a rendelkezésükre álló idő alatt működésre bírniuk a támadást.
Szóljon hozzá!
A Pwn2Own ellenőrzött környezetben zajló biztonsági verseny, amelynek éppen az a célja, hogy a sérülékenységeket szakemberek találják meg, ne kiberbűnözők.