


 Iratkozzon fel hírlevelünkre


 Itt állíthatja be, hogy a Google keresőben elsők között legyen az Origo.hu
Rekordmennyiségű, összesen 1411 biztonsági sérülékenységet javított a Microsoft az októberi frissítési csomagjában. A hibák között három úgynevezett nulladik napi sérülékenység is szerepel, amelyek közül az egyiket már a javítás megjelenése előtt kihasználták a támadók. Mutatjuk, miért fontos a Windows frissítése, és hogyan ellenőrizhetjük, hogy számítógépünk megkapta-e.
 Szóljon hozzá!
Minden korábbinál több biztonsági hibát javított ki a Microsoft a 2026. október 13-án kiadott frissítési csomagjában. A vállalat szokásos havi biztonsági frissítése ezúttal 1411 sérülékenységet érint, amelyek között 70 kritikus besorolású is található, írja a Bleeping Computer. A javítások nemcsak a Windows operációs rendszert, hanem más Microsoft-termékeket és szolgáltatásokat is érintenek. A legaggasztóbb, hogy a mostani Windows frissítés által javított hibák között három úgynevezett nulladik napi sérülékenység szerepel. Ez azt jelenti, hogy a hibákat már a hivatalos javítás megjelenése előtt nyilvánosságra hozták, vagy a támadók kihasználták őket. Az egyik esetében bizonyított, hogy már történtek támadások.
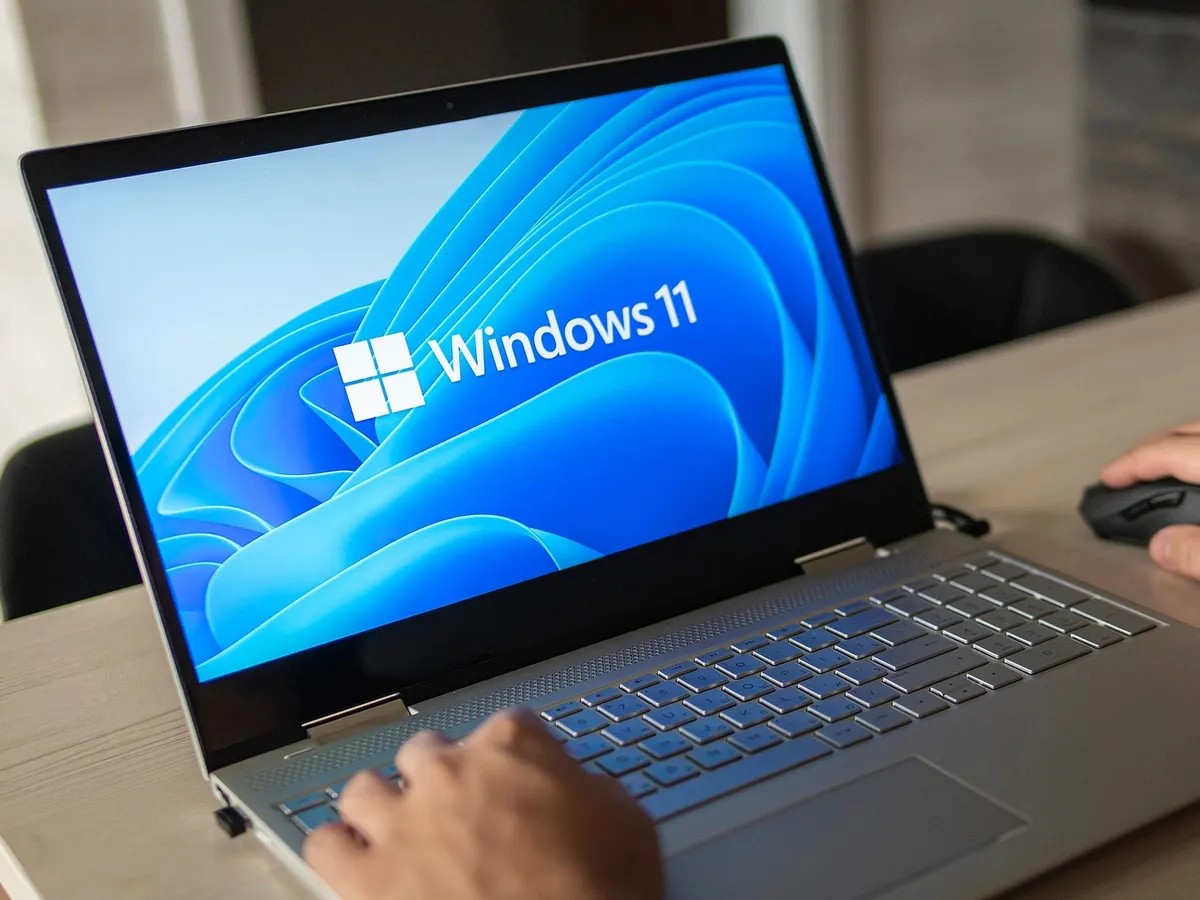
Életbevágó a Windows frissítése: egy fontos védelmet tudtak megkerülni a hackerek
A legveszélyesebbként kiemelt sérülékenység a Windows egyik biztonsági mechanizmusát érinti. A CVE-2026-96951 azonosítójú hiba lehetővé tette, hogy a támadók megkerüljék az úgynevezett Mark of the Web védelmet. Ez a Windows egyik fontos biztonsági funkciója, amely megjelöli az internetről származó fájlokat. Ennek köszönhetően a rendszer figyelmeztetéseket jeleníthet meg, illetve további biztonsági ellenőrzéseket alkalmazhat, amikor a felhasználó ilyen fájlokat próbál megnyitni.
A sérülékenység kihasználásával a támadók megkerülhették ezt a védelmi mechanizmust, így a rendszer nem feltétlenül kezelte megfelelő óvatossággal a veszélyes tartalmakat. A Microsoft megerősítette, hogy a hibát már aktívan kihasználták,
ugyanakkor egyelőre nem közölt részleteket a támadások módszeréről vagy az érintettekről.
További két veszélyes Windows 11 biztonsági hiba
A Microsoft 2026 októberi frissítési csomagja két további, már korábban nyilvánosságra került ("nulladik napi") sérülékenységet is megszüntet.
- Az egyik a .NET Framework szoftverkörnyezetet érinti, és bizonyos körülmények között lehetővé tehette, hogy a támadók megkerüljék a nem engedélyezett alkalmazások futtatását tiltó védelmet.
- A másik biztonsági hibát a MessagePack-CSharp nevű szoftverösszetevőben fedezték fel. A sérülékenységet kihasználva a támadók elérhették, hogy az érintett programok lefagyjanak, leálljanak vagy átmenetileg használhatatlanná váljanak.
A javítások között több száz olyan sérülékenység is szerepel, amely jogosultságok megszerzését, távoli kódfuttatást vagy bizalmas információk kiszivárgását tehette lehetővé.
Hogyan frissítsem a Windowst?
A jó hír, hogy a támogatott Windows-verziók biztonsági frissítései jellemzően automatikusan települnek. Ettől függetlenül érdemes most kézzel is ellenőrizni, hogy minden szükséges javítás megérkezett-e. Windows 11 frissítés esetén a következőket kell tenni:
- Nyissuk meg a Gépház alkalmazást.
- Válasszuk a Windows Update menüpontot.
- Kattintsunk a Frissítések keresése gombra.
- Telepítsük az elérhető biztonsági frissítéseket.
- Ha a rendszer kéri, indítsuk újra a számítógépet.
Különösen fontos odafigyelni azoknak, akik régebbi Windows-verziót használnak. Ráadásul 2026. október 13-án a Windows 11 24H2 támogatása (a Home és Pro változatainak egyaránt) is véget ért, ezeknél érdemes újabb, támogatott Windows 11-verzióra áttérniük a felhasználóknak, erről itt írtunk bővebben. A mostani Windows biztonsági frissítés tehát nem pusztán egy szokásos hibajavítás. Mivel legalább egy sérülékenységet már bizonyítottan kihasználnak a támadók, a telepítés halogatása felesleges biztonsági kockázatot jelenthet.
Szóljon hozzá!